KI-Agenten machen Betrug zum Berechtigungsproblem – was CTOs jetzt tun
Dies ist ein unbearbeiteter Entwurf von plinio® TL, ohne menschliche Korrekturen am Inhalt veröffentlicht. Er entstand im Demo-Konto von Boardroom Exchange, daher der Schluss. Jede Aussage wurde automatisch gegen die unten genannten Quellen geprüft.
Sobald ein Agent Geld ausgeben darf, ist nicht mehr die Frage, wer sich eingeloggt hat. Entscheidend ist, was dieser Agent in genau diesem Moment tun durfte und wer das später belegen kann. Betrug heißt dann nicht mehr Identitätsdiebstahl, sondern Befugnismissbrauch, und der kann vollständig mit gültigen Zugangsdaten geschehen. Der Beitrag beschreibt, woran Unternehmen die Lücke intern erkennen und was sich nächste Woche ändern muss.
Sobald ein Agent Geld ausgeben darf, ist nicht mehr die Frage, wer sich eingeloggt hat. Entscheidend ist, was dieser Agent in genau diesem Moment tun durfte und wer das später belegen kann.
Die meisten Agenten-Roadmaps messen etwas anderes: Qualität des Reasoning, Kosten pro gelöster Aufgabe, Zahl der automatisierten Vorgänge. Die dahinterliegende Annahme lautet, Betrugskontrolle sei weiterhin eine Identitätsfrage, die sich mit SSO, MFA und Rollenmodellen lösen lasse. Diese Annahme stammt aus einer Welt, in der ein Mensch klickt und das Login ihn für die Dauer einer Sitzung repräsentiert.
Bei agenteninitiiertem Handel trägt sie nicht mehr. Die Identität des Delegierenden ist nur noch die Vorbedingung. Das Risiko liegt in Umfang, Dauer und Widerrufbarkeit der Vollmacht, die er dem Agenten erteilt hat. Die Konsequenz ist unbequem: Ein Agent, der bezahlen darf, hat keine Identität, die man prüfen müsste, sondern eine Vollmacht, die man beweisen muss.
Was Roadmaps messen und was sie auslassen
Das Tempo ist real. Gartner erwartet, dass bis Ende 2026 rund 40 % der Unternehmensanwendungen aufgabenspezifische Agenten integrieren, nach unter 5 % im Jahr 2025 (cloudmagazin). Das ist eine Prognose, keine Messung. Sie zeigt aber, mit welcher Erwartung Budgets derzeit geplant werden. Der Markt für agentenbasierte KI soll bis 2030 von rund 7,4 auf rund 41 Milliarden Euro wachsen (ebenda).
Jeder dieser Euro finanziert Software, die Handlungen auslöst, ohne dass ein Mensch sie im Moment der Handlung authentifiziert. Auf Identität optimierte Kontrollen wirken deshalb weiter, aber an der falschen Stelle: Sie prüfen den Eingang, während die Ausgabe unbeobachtet bleibt.
Die Kostenfläche ist konkret. Wer Agenten über bestehende, menschenzentrierte Rollenmodelle anbindet, muss Befugnisse entweder zu breit vergeben oder jede Ausnahme manuell freigeben. Im ersten Fall steigen Fehl- und Betrugsschäden im Working Capital. Im zweiten frisst die Freigabe den Effizienzgewinn auf, der den Agenten gerechtfertigt hat.
Der Mechanismus: Wo im Ablauf die Prüfung fehlt
Ein Agent kann einkaufen, erstatten oder einen Lieferanten wechseln. Unsere These lautet: Was fehlt, ist ein manipulationssicherer, domänenübergreifender Nachweis, was dieser Agent zum Zeitpunkt der Transaktion tun durfte.
Hier liegt eine Inferenzgrenze. Wir haben die Protokollspezifikationen nicht Zeile für Zeile gegen diese Behauptung geprüft. Sie ist eine Schlussfolgerung aus dem Stand der Dokumentation. Die Architekturentscheidung ist davon aber unabhängig, denn selbst ein protokollseitiger Nachweis würde nur die Zahlungsdomäne abdecken. Der Agent hat jedoch zuvor in Ihrem ERP, im CRM und bei einem Partner-Agenten gehandelt. Eine Befugniskette über Domänengrenzen hinweg bleibt Ihre Aufgabe.
Dazu kommt die Persistenz. Laufzeitumgebungen für persistente Agenten halten Zustand und Gedächtnis über Sitzungen hinweg. Ein Agent, der Kontext über Sitzungen behält, behält faktisch auch Handlungsspielraum. Ein Login-Token läuft ab, eine im Gedächtnis des Agenten verankerte Absicht nicht.
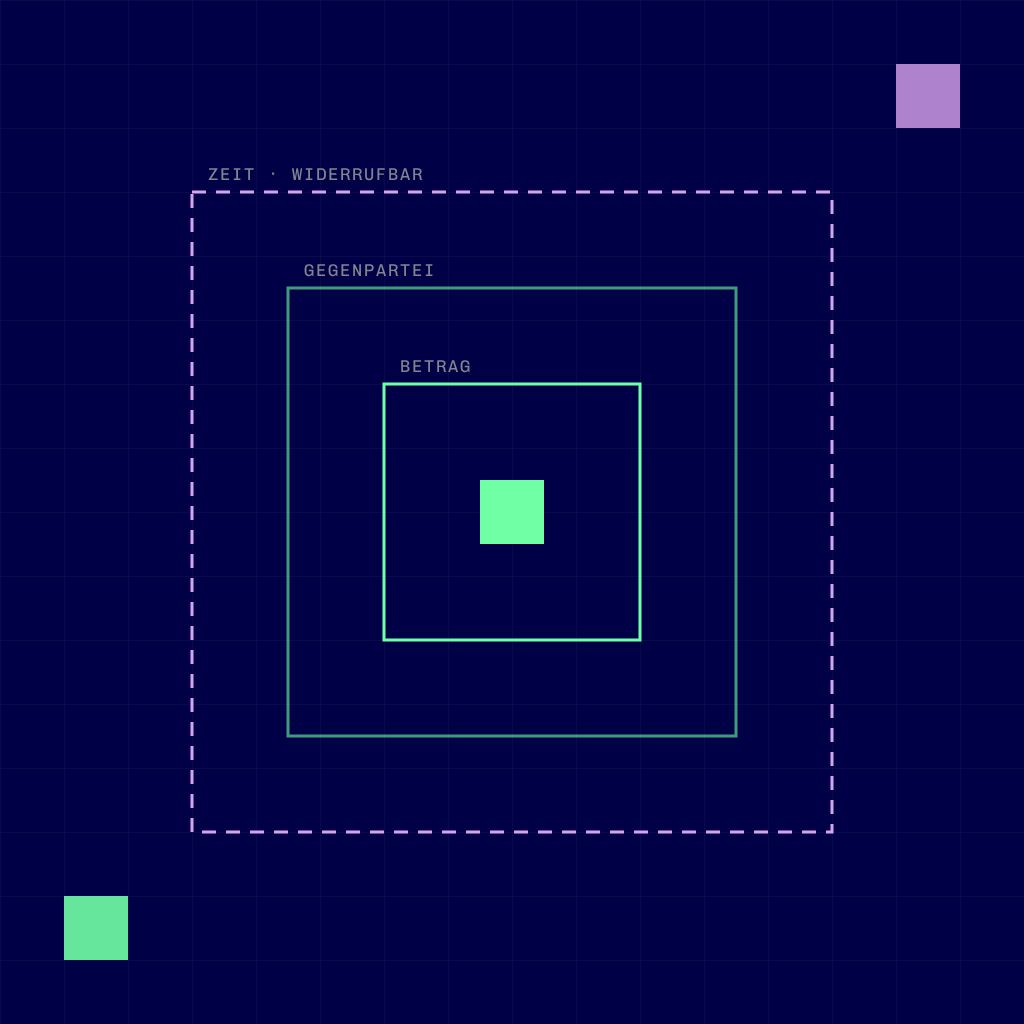
Daraus folgt das zentrale Konzept dieses Beitrags, das wir einmal definieren: Befugnis zur Ausführungszeit bezeichnet eine Ausgabevollmacht, die bereichsbezogen (Betrag, Gegenpartei, Transaktionsart), zeitlich begrenzt und jederzeit widerrufbar ist. Sie wird nicht bei der Anmeldung unterstellt, sondern unmittelbar vor jeder Transaktion bewertet und manipulationssicher festgehalten. Das Konzept behauptet etwas: Betrugs-, Haftungs- und Compliance-Risiken sinken strukturell, wenn Agenten um diese Vollmacht herum entworfen werden und nicht um eine Rolle.
Betrug heißt hier nicht mehr Identitätsdiebstahl. Er heißt Befugnismissbrauch, und der kann vollständig mit gültigen Zugangsdaten geschehen.
Zwei Fälle, zwei Kontexte, ein Muster
Klarna. Laut cloudmagazin kostete der KI-Assistent anfänglich rund 2–3 Millionen Euro, bei prognostizierten jährlichen Einsparungen von rund 35 Millionen Euro und 700 weggefallenen Stellen (cloudmagazin). The Recursive berichtet nach Unternehmensangaben, das neue System habe bei 118 Millionen Kunden im ersten Monat 2,3 Millionen Anfragen bearbeitet und 40 Millionen US-Dollar Umsatz erzeugt (The Recursive).
Beide Quellen nennen dieselbe Zahl, 2,3 Millionen, in unterschiedlichen Zusammenhängen: Gespräche im Kundenservice dort, Anfragen eines neuen Systems hier. Das ist ein Hinweis, die Zahlen als Unternehmensangaben zu lesen und nicht als gesicherte Messung.
Der Mechanismus ist trotzdem klar. Der Business Case wird über Effizienz begründet. In den veröffentlichten Zahlen taucht keine Position für Befugnisarchitektur auf. Wenn ein System in dieser Größenordnung Umsatz auslöst, entscheidet nicht die Login-Identität über das Risiko, sondern was jedem einzelnen Aufruf erlaubt war. Je überzeugender die Einsparungsrechnung, desto wahrscheinlicher geht ein Agent ohne explizites Befugnismodell in Produktion, weil niemand die Rechnung durch eine Kostenposition stört, die keinen Nutzen verspricht. Diese Dynamik ist plausibel überall dort, wo Skalierungsdruck die Kontrolllogik überholt.
Intercom. Der Anbieter bepreist seinen Agenten Fin mit rund 0,86 Euro pro vollständig gelöstem Ticket (cloudmagazin). Gartner erwartet, dass bis 2030 rund 40 % der SaaS-Ausgaben auf nutzungs-, agenten- oder ergebnisbasierte Modelle entfallen (ebenda).
Unsere Position: Ein Preis pro gelöstem Ticket belohnt Abschlüsse, nicht Befugnisdisziplin. Wo ein Abschluss eine Erstattung oder Vertragsänderung einschließt, entsteht beim Anbieter ein Anreiz, mehr zu schließen, und beim Kunden ein Risiko, dessen Grenzen nirgends festgeschrieben sind. Das ist eine Inferenz aus der Preislogik, kein dokumentierter Schadensfall. Konkrete Betrugsmuster über Agentenprotokolle sind in unseren Quellen nicht belegt und bleiben Hypothese.
Der Vorteil für den Verkäufer: Abrechnung pro Aktion macht eine Prüfung pro Aktion architektonisch plausibel. Dieselbe Granularität, die abgerechnet wird, kann auch autorisiert werden. Diese Dynamik ist besonders dort naheliegend, wo Verbrauch ohnehin zeitnah gemessen wird, weil sich Limits dann an derselben Stelle durchsetzen lassen wie die Abrechnung.
Dazu kommen Agenten von Plattformanbietern und Partnern, die Unternehmen fertig einbinden können. Jeder dieser Agenten, der im Namen Ihres Unternehmens handelt, ist eine Vollmacht über Domänengrenzen hinweg. Gartner prognostiziert, dass bis 2030 rund 35 % der eigenständigen SaaS-Lösungen durch Agenten ersetzt oder in Agenten-Ökosysteme absorbiert werden (ebenda). Beauftragen Agenten andere Agenten, entstehen Befugnisketten, die ohne pro Transaktion dokumentierten Scope im Schadensfall nicht rekonstruierbar sind.
Warum der 2. August nicht das ganze Argument ist
Die Pflichten für Hochrisiko-KI nach Annex III des EU AI Act gelten ab dem 2. August 2026, und Verstöße können empfindlich geahndet werden. Betroffen sind Agenten, die Entscheidungen in Beschäftigung, Kreditvergabe, Bildung oder kritischer Infrastruktur treffen. Verarbeitet ein solches System personenbezogene Daten, lösen sich zudem eine Grundrechte-Folgenabschätzung nach Art. 27 AI Act und eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO aus (ebenda). Das BSI hat im Juni 2025 einen Kriterienkatalog für generative KI in der Bundesverwaltung veröffentlicht, der Agenten-Anwendungsfälle adressiert (ebenda).
Wir ziehen daraus eine begrenzte Schlussfolgerung. Ein Einkaufs- oder Erstattungsagent fällt nicht automatisch unter Annex III. Das hängt vom Einsatzfeld ab und muss rechtlich geprüft werden. Aber jede dieser Prüfungen setzt voraus, dass ein Unternehmen dokumentieren kann, was ein Agent tun durfte, und ein Login-Log leistet das nicht. Wer den Nachweis ohnehin aufbauen muss, baut ihn besser einmal und für alle Agenten.
Das Zeitfenster ist deshalb schmal, aber es ist eine Hypothese und keine Frist. Es stützt sich auf drei Beobachtungen. Erstens liegt der Annex-III-Stichtag nahe. Zweitens soll die Agentenintegration laut Gartner innerhalb eines Jahres von unter 5 auf 40 % steigen. Drittens bringen Plattformen wie AgentCore Persistenz in den Standardbaukasten. Dagegen steht die Möglichkeit, dass eine vollständige Ablösung von SaaS durch Agenten erst spät relevant wird und klassische Assistenzfunktionen vorerst dominieren. KI macht zudem erst rund 6 % des globalen SaaS-Marktes aus, erwartet werden rund 30 % (The Recursive).
Die These betrifft also die Struktur des Risikos, nicht sein heutiges Volumen. Sie wäre geschwächt, wenn AP2, ACP oder Nachfolger binnen 12–24 Monaten einen standardisierten, manipulationssicheren, domänenübergreifenden Befugnisnachweis nativ liefern und breit adoptiert werden. Das Gleiche gilt, wenn Daten zeigen, dass Agenten mit klassischem Login- und Rollen-IAM keine höheren Fehlraten haben, oder wenn Aufsicht und Gerichte Login-Nachweise als ausreichend akzeptieren. Und sie wäre geschwächt, wenn autonome, zahlungsfähige Agenten bis nach 2028 marginal bleiben.
Die Asymmetrie ist klar verteilt. Anbieter von Agentenplattformen verdienen am Durchsatz. Das Risiko liegt beim Betreiber des Agenten, der gegenüber Prüfern, Zahlungsdienstleistern und Versicherern den Nachweis führen muss.
Diagnose: Woran Sie es intern erkennen
Es gibt vier beobachtbare Signale. Das erste: Sie können für eine Erstattung, die ein Agent letzten Dienstag gebucht hat, nicht innerhalb eines Tages den damals gültigen Betragsrahmen, die Gegenpartei-Regel und den Zeitpunkt des Widerrufsrechts vorlegen. Das zweite: Agenten laufen unter Servicekonten mit statischen API-Schlüsseln, deren Berechtigungen seit Einführung nicht überprüft wurden. Das dritte: Interne Revision oder Wirtschaftsprüfer fragen nach der Befugnisgrundlage von Agentenhandlungen, und die Antwort ist ein Verweis auf die Rollenverwaltung. Das vierte: Der Business Case für Ihren Agenten enthält Integrations- und Change-Management-Kosten, aber keine Zeile für Befugnisarchitektur.
Das vierte Signal ist teuer. Integration und Change Management machen einen erheblichen Teil der Gesamtkosten im ersten Jahr aus, und wer sie weglässt, unterschätzt die Gesamtkosten deutlich. Befugnisarchitektur gehört zu dieser Integrationsarbeit. Sie ist damit ein Teil der Rechnung, der systematisch unterbudgetiert wird.
Was sich nächste Woche ändern muss
- Inventur statt Strategiepapier: Listen Sie alle Agenten auf, die heute Geld bewegen dürfen (Einkauf, Erstattung, Lieferantenwechsel). Notieren Sie je Agent, auf welcher Grundlage und mit welchem Schlüssel er handelt.
- Befugnisklassen festlegen: Definieren Sie drei bis vier Stufen mit Betragsgrenze, erlaubter Gegenpartei, Gültigkeitsdauer und Widerrufsweg. Alles darüber braucht menschliche Freigabe.
- Widerruf testen: Entziehen Sie einem Testagenten die Vollmacht und messen Sie, wie lange es dauert, bis seine nächste Transaktion scheitert. Wenn die Antwort „Wir müssten die Anwendung abschalten“ lautet, ist das Ihr Befund.
- Nachweisformat bestimmen: Legen Sie fest, welche Felder jede Agententransaktion festhält: gültige Befugnis, Delegierender, Scope-Version, Zeitstempel. Das Protokoll muss unveränderbar sein und bei Partner-Agenten über Systemgrenzen hinweg lesbar bleiben.
- Budget umschichten: Nehmen Sie die Befugnisschicht in die Projektkalkulation auf, bevor ein weiterer Agent produktiv geht. Koppeln Sie den Zeitplan an den 2. August 2026 und prüfen Sie mit Rechtsabteilung und Datenschutz, ob Ihr Agent unter Annex III fällt.
Vom Prinzip zum Nachweis
Befugnis zur Ausführungszeit verlangt, dass eine Entscheidung vor ihrem Ergebnis festgehalten wird und sich später nicht umdeuten lässt. Boardroom Exchange wendet dieselbe Logik auf Prognosen an: Die Methode versiegelt Vorhersagen im Moment ihrer Entstehung (verankert per Blockchain) und legt sie offen, sobald sie eintreten. Sie lassen sich so gegen Ergebnisse prüfen und in Planung und Vorstandsberichte einbinden. Für das Thema dieses Beitrags heißt das: Versiegeln Sie Ihre Vorstandsannahme zu Agentenschäden und Befugnisvorfällen heute, und Sie können in zwölf Monaten belegen, ob Ihre Risikoeinschätzung oder die Ihrer Lieferanten stimmte.
Eine Frage zum Mitnehmen: Wenn Ihre Revision morgen den letzten von einem Agenten ausgelösten Zahlungsvorgang prüft, was können Sie ihr zeigen, außer einem Login?